

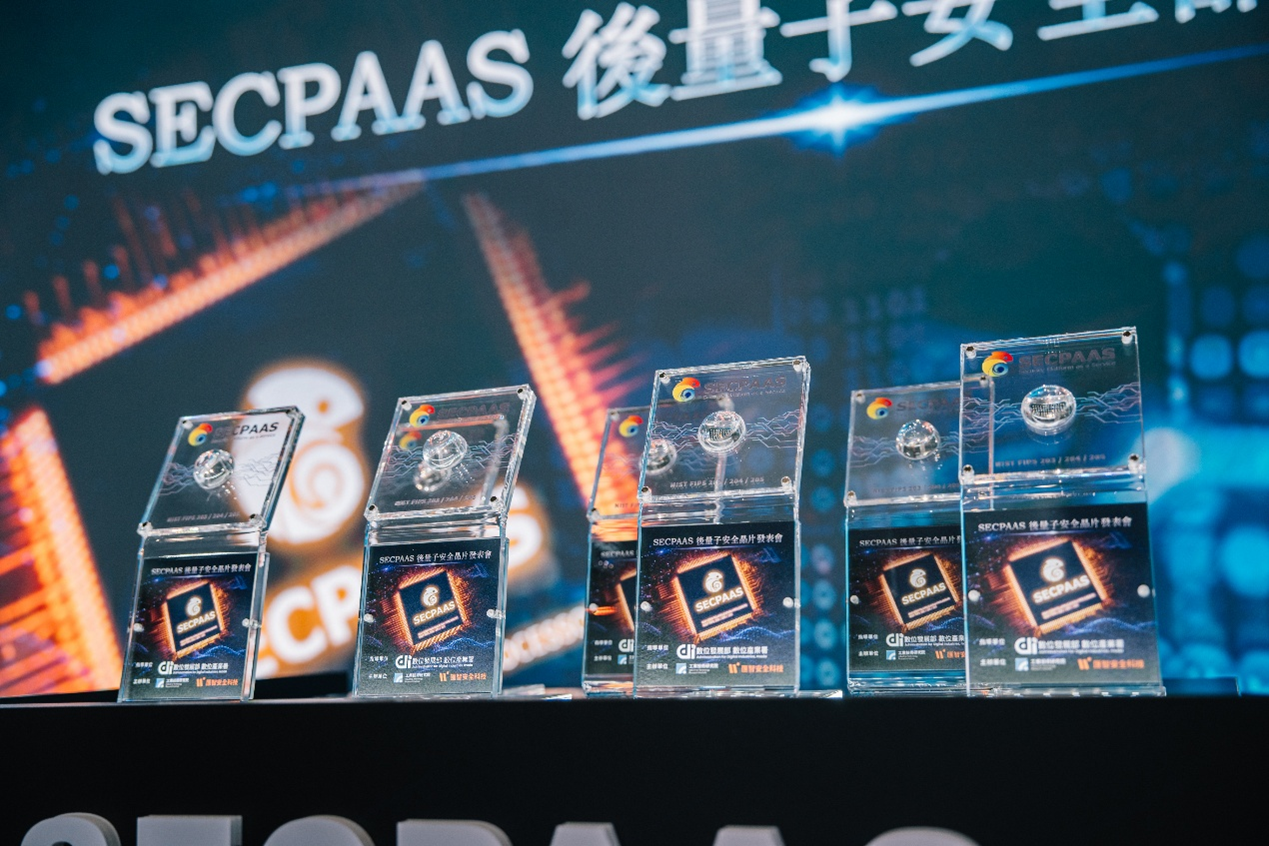
圖說: 由臺灣自研並支援三項NIST PQC標準的安全晶片展示(圖片來源: 數發部數位產業署)
量子電腦距離大規模商用或許還有一段距離,但資安產業已經開始為「後量子時代」做準備。原因在於,一旦具備足夠運算能力的量子電腦出現,目前廣泛使用的RSA、橢圓曲線密碼(ECC)等公開金鑰密碼系統,都可能面臨被破解的風險。
因此,全球資安產業正在推動「後量子密碼」(Post-Quantum Cryptography, PQC),希望在量子電腦真正形成威脅之前,先完成資訊系統與設備的密碼升級。
為什麼量子電腦會威脅現在的密碼?
我們每天使用網路銀行、VPN、電子簽章、網站加密連線,甚至工廠設備與物聯網裝置時,背後都有密碼技術負責確認身分及保護資料。
現行許多公開金鑰密碼的安全性,建立在某些數學問題對傳統電腦而言極難快速求解。然而,大型容錯量子電腦若能實際執行Shor演算法,便可能大幅加速整數分解與離散對數問題的求解,使RSA及ECC等密碼機制失去原有的安全保障。
更值得注意的是「先竊取、後解密」(Harvest Now, Decrypt Later)風險。攻擊者可以現在先截取並保存加密資料,等未來量子電腦能力成熟後再進行解密。對政府機關、金融、醫療、國防、半導體及關鍵基礎設施而言,如果資料需要保密十年甚至更久,就不能等到量子電腦成熟後才開始因應。
PQC是什麼?不是「量子加密」,而是抵抗量子攻擊的新密碼
「後量子密碼」很容易讓人誤以為需要使用量子電腦才能運作。其實PQC仍然可以在現有的傳統電腦與半導體設備上執行,只是改採目前認為能抵抗量子電腦攻擊的新型數學演算法。
美國國家標準暨技術研究院(NIST)已建立相關PQC標準,讓政府與產業逐步展開密碼遷移。
在數位發展部數位產業署指導下,工業技術研究院與匯智安全科技合作開發的國產後量子安全晶片「SECPAAS」,即支援三項NIST後量子密碼標準:
FIPS 203:ML-KEM,用於建立安全的加密金鑰;
FIPS 204:ML-DSA,用於數位簽章與身分驗證;
FIPS 205:SLH-DSA,同樣屬於數位簽章標準,但採用不同的密碼技術架構。
換句話說,一顆晶片同時涵蓋「安全建立金鑰」與「驗證資料及身分真偽」兩項後量子資安核心能力。
為什麼要把PQC做進晶片?
PQC並非只有「換一套軟體演算法」這麼簡單。新的密碼演算法在金鑰大小、簽章長度、記憶體需求及運算負擔等方面,都與既有RSA或ECC不同。如果完全依賴軟體處理,在部分嵌入式、物聯網或高效能資安設備中,可能增加系統負擔。
將PQC功能整合至安全晶片,則可讓硬體直接支援相關密碼運算,也讓設備製造商不必從零開始自行開發PQC硬體架構。
此次國產後量子安全晶片歷經兩年設計、開發與驗證,由工研院將後量子密碼公版矽智財(IP)技術移轉予匯智安全科技,再完成安全晶片的整合設計及量產。未來可應用於硬體安全模組(HSM)、網路通訊設備、安控系統、工業控制設備及物聯網裝置等領域。
對台灣產業真正重要的是什麼?
這顆晶片的意義不只在於「台灣做出一顆PQC晶片」,更重要的是降低國內設備業者導入後量子密碼的技術門檻。
例如,一家網通設備廠商準備讓下一代產品具備PQC能力,如果必須自行設計演算法硬體加速器、安全模組並完成整合驗證,開發成本與時間都相當可觀;若已有支援國際標準的國產安全晶片可供整合,就有機會縮短產品開發及驗證時程。
這也是後量子密碼從「演算法標準」真正走向「產業應用」的重要一步。
目前數位發展部亦透過成立「後量子資安產業聯盟」、發布《後量子密碼遷移指引》及推動後量子資安解決方案研發驗證補助計畫,逐步串聯IC設計、半導體、ICT設備、資安、安控及憑證服務等業者。
因此,接下來值得觀察的重點,已不只是「哪一種PQC演算法最安全」,而是哪些晶片、設備與資訊系統能最快完成PQC整合,以及企業如何在不影響既有系統運作的情況下完成密碼遷移。
對企業而言,後量子資安也不再只是未來議題。第一步未必是立即更換所有設備,而是先盤點:哪些系統仍使用RSA或ECC?哪些敏感資料需要保存十年以上?哪些設備生命週期可能延續到量子電腦具備實際破解能力的年代?
從這些問題開始,才能真正評估自己的「量子風險」,並規劃適合的PQC遷移時程。